Les « deepfakes » peuvent tromper la reconnaissance faciale sur les bourses de crypto-monnaies
infohightech ·

Les deepfakes d'IA générative peuvent alimenter la désinformation ou manipuler des images de personnes réelles à des fins peu recommandables. Elles peuvent également aider les acteurs de la menace à passer l'authentification à deux facteurs, selon un rapport de recherche publié le 9 octobre par Cato Networks.
L'IA génère des vidéos de fausses personnes regardant une caméra
L'acteur de la menace dont Cato Networks a dressé le profil - connu sous le nom de ProKYC - utilise des deepfakes pour falsifier des cartes d'identité gouvernementales et usurper des systèmes de reconnaissance faciale. L'attaquant vend l'outil sur le dark web à des fraudeurs en herbe, dont le but ultime est d'infiltrer les bourses de crypto-monnaies.
Certaines bourses exigent d'un titulaire de compte potentiel qu'il présente une pièce d'identité gouvernementale et qu'il apparaisse en direct dans une vidéo. Grâce à l'IA générative, l'attaquant peut facilement créer une image réaliste du visage d'une personne. L'outil deepfake de ProKYC insère ensuite cette image dans un faux permis de conduire ou un faux passeport.
Les tests de reconnaissance faciale des bourses de crypto-monnaies exigent une brève preuve de la présence de la personne devant la caméra. L'outil « deepfake » détourne la caméra et crée une image créée par l'IA d'une personne regardant à gauche et à droite.

L'attaquant crée ensuite un compte sur la bourse de crypto-monnaies en utilisant l'identité de la personne générée, qui n'existe pas. À partir de là, il peut utiliser le compte pour blanchir de l'argent obtenu illégalement ou commettre d'autres formes de fraude. Ce type d'attaque, connu sous le nom de New Account Fraud, a causé des pertes de 5,3 milliards de dollars en 2023, selon Javelin Research et l'AARP.
La vente de moyens de pénétrer dans les réseaux n'est pas nouvelle : les systèmes de ransomware en tant que service permettent aux attaquants en herbe d'acheter leur moyen de pénétrer dans les systèmes.
Comment prévenir la fraude sur les nouveaux comptes
Etay Maor, stratège en chef de la sécurité chez Cato Networks, a donné plusieurs conseils aux organisations pour empêcher la création de faux comptes à l'aide de l'IA :
- Les entreprises devraient rechercher les caractéristiques communes des vidéos générées par l'IA, telles que les vidéos de très haute qualité - l'IA peut produire des images d'une clarté supérieure à ce qui est généralement capturé par une webcam standard.
- Surveillez ou scrutez les défauts des vidéos générées par l'IA, en particulier les irrégularités autour des yeux et des lèvres.
- Recueillez des données sur les menaces dans l'ensemble de votre organisation.
Il peut être difficile de trouver un équilibre entre une surveillance excessive et une surveillance insuffisante, a écrit Etay Maor dans le rapport de recherche de Cato Networks. « Comme mentionné ci-dessus, la création de systèmes d'authentification biométrique très restrictifs peut entraîner de nombreuses alertes faussement positives », écrit-il. « D'un autre côté, des contrôles laxistes peuvent entraîner des fraudes."
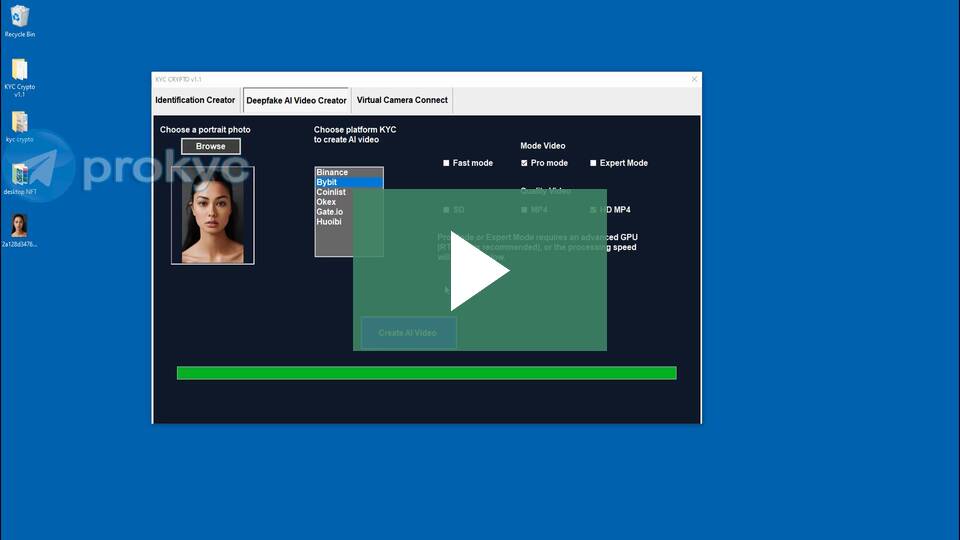
ProKYC Selling Deepfake Tool for Account Fraud Attacks | Cato Networks
https://www.catonetworks.com/blog/prokyc-selling-deepfake-tool-for-account-fraud-attacks